接続ボタンの裏で何が起きているのかを知りたくて、このページを開いてくださった方に、まずお礼を申し上げます。規格の原文と、公式の技術文書を読み直し、握手の部分に絞って整理しました。
2026年11月9日に確認したRFCとWireGuardの仕様書では、接続の最初に、鍵の材料と身元の確認をやり取りする握手が行われると説明されていました。
このページは、規格に書かれた仕組みだけを整理します。製品ごとの優劣は書きません。確認できない点は、「確認できず」と書きます。

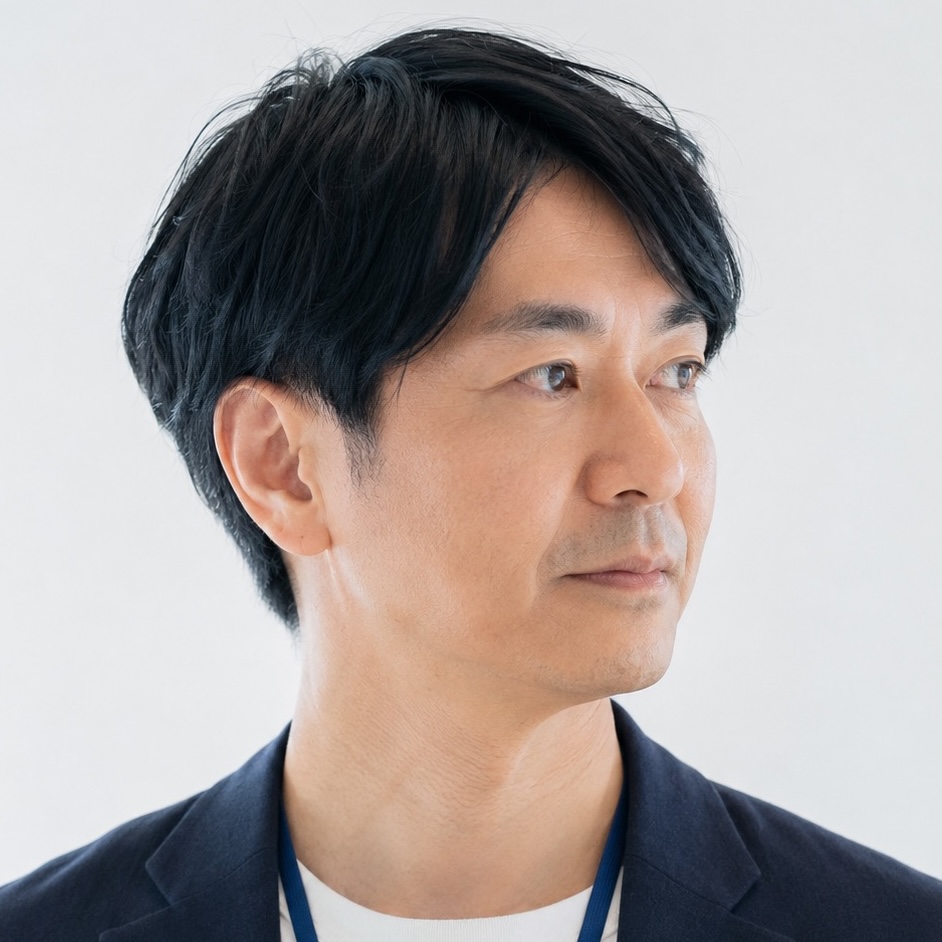
図は旧版のままです。図の言い切りと規格の記載の差は、後半の表で確かめます。
接続の最初のやり取りは、規格でどう定義されているのか?
最初に、IPsecで使われるIKEv2と、TLS 1.3の握手を読みます。どちらも、標準化された公開の文書です。
IKEv2は、接続の最初に何をやり取りするか
| 項目 | RFC 7296の記載(2026年11月9日に確認) |
|---|---|
| 位置づけ | IPsecの一部で、相互の認証と、セキュリティアソシエーションの確立と維持を行う |
| 最初の交換 | IKE_SA_INITとIKE_AUTHの2回。通常は、合計4つのメッセージ |
| IKE_SA_INIT | セキュリティの条件を交渉し、ナンスとDiffie-Hellmanの値を送る |
| IKE_AUTH | 身元を送り、その秘密を知っていることを証明し、最初の子SAを作る |
| その後の交換 | CREATE_CHILD_SAと、INFORMATIONAL。後者は、生存確認などの後始末に使う |
| 標準の位置づけ | インターネット標準の文書 |
| 再送の責任 | 要求を出した側が、信頼性を確保する。応答が時間内に来なければ、再送するか、接続をあきらめる |
| 最初の交換の前提 | IKE_SA_INITが完了してから、ほかの交換に進む。順序は、規格で決められている |
IKEv2は、「条件の交渉と鍵の材料の交換」と、「身元の確認」を、別の交換に分けています。この二段構えが、握手の基本形です。
- 最初の交換は、2回
- メッセージは、合計4つ
- 身元の確認は、2回目
TLS 1.3は、握手で何をやり取りするか
| 項目 | RFC 8446の記載 |
|---|---|
| 目的 | 盗聴、改ざん、なりすましを防ぐ形で、通信できるようにする |
| クライアントの最初の送信 | ClientHelloに、鍵共有の情報(key_share)を含められる |
| サーバーの応答 | ServerHelloで、決まった接続条件を示す。両者のメッセージの組み合わせで、共有鍵が決まる |
| 鍵の確立方式 | (EC)DHE、または事前共有鍵。両方の併用も可能 |
| 認証 | 証明書と、握手全体への署名で、相手を確認する |
| OpenVPNでの使われ方 | OpenVPNの公式資料は、今回読めず、確認できず |

上の一文は、Expressが、プロトコルを一言で説明した部分です。握手は、そのルールの最初の部分にあたります。
- TLS 1.3は、鍵共有を最初に送る
- 鍵の確立は、DHEか事前共有鍵
- OpenVPNとの関係は、確認できず
WireGuardの握手は、仕様書でどう説明されているのか?
次に、WireGuardです。仕様書は、握手のやり方と、時間の決まりまで書いています。
握手の方式と、鍵の更新は、どう書かれているか
| 項目 | WireGuard公式の記載 |
|---|---|
| 握手の方式 | Noiseの「IK」の握手を使う。すべてのパケットは、UDPで送る |
| 握手の頻度 | 数分ごとに行い、鍵を更新して、前方秘匿性を提供する |
| 握手が済んだあと | 開始側が先に暗号化パケットを送れる。応答側は、最初の暗号化パケットを受け取るまで待つ |
| 再試行 | 応答がなければ、一定時間とランダムな揺らぎのあとで、握手を再送する |
| 再試行の上限 | 一定時間試しても成功しなければ、再試行をやめ、送信待ちのパケットを破棄 |
| 握手の回数制限 | 握手の開始は、一定の間隔ごとに1回までと、厳密に制限する |
WireGuardは、握手の時間の規則まで、仕様に書いています。鍵が古くなったら更新する、という考え方が、設計に組み込まれています。
| WireGuardの部品 | 仕様書の記載 |
|---|---|
| 鍵交換 | Curve25519によるECDH |
| 暗号と認証 | ChaCha20と、Poly1305による認証 |
| ハッシュ | BLAKE2sを、ハッシュと鍵付きハッシュに使用 |
| 鍵の導出 | HKDFを使用 |
| 握手の名前 | Noise_IKpsk2_25519_ChaChaPoly_BLAKE2s |
| AESの記載 | 部品の一覧に、AESの名前は、確認できず |
握手の中で、鍵交換、暗号、ハッシュ、鍵の導出が、それぞれ別の部品で担われています。握手の名前そのものが、部品の組み合わせを表しています。
- Noise IKの握手
- 数分ごとに、鍵を更新
- 再試行にも、上限あり
接続の「状態」は、どう扱われるか
| 項目 | WireGuard公式の記載 |
|---|---|
| 接続の考え方 | 「コネクションレス」。機器を起動すれば、あとは自動で処理される |
| 再接続や初期化 | 利用者が、再接続や切断、初期化を依頼する必要はない |
| 空のパケット | 受信したのに、一定時間返信していなければ、空のパケットを送る |
| 新しい握手 | 送信したのに、一定時間、相手から受信がなければ、新しい握手を始める |
| 古い鍵 | 新しい鍵が交換されなければ、一時鍵とセッション鍵は、一定時間後に消去される |
「接続ボタンを押した瞬間」の裏側は、握手が自動で何度も繰り返される、という作りです。ボタンを押す前後で、状態が劇的に変わるわけではありません。
- 接続は、コネクションレス
- 必要なら、自動で握手を再開
- 古い鍵は、自動で消去
トンネルの中身と、IPアドレスの扱いは、どう説明されているのか?
握手のあとに、トンネルの中を通る通信があります。規格と公式ページが、何を書いているかを確かめます。
IPsecのトンネルモードは、ヘッダーをどう扱うか
| 項目 | RFC 4301の記載 |
|---|---|
| 外側のヘッダー | 送信元と宛先が、トンネルの両端(カプセル化する側と、戻す側)を示す |
| 内側のヘッダー | 元の送信者と、受信者を示す |
| 内側のヘッダーの扱い | TTLなど一部を除き、トンネルの出口まで、変更されない |
| IPアドレスの隠れ方 | トンネルの外から見えるのは、外側のヘッダーの両端。内側は、暗号化の対象 |
| サイトから見えるIP | 接続先のサイトに、どのIPが見えるかは、このRFCの範囲外。確認できず |
IPsecの規格は、トンネルの外から見えるアドレスと、中のアドレスを、分けて定義しています。「IPを隠す」という言い方は、この構造の説明の一つです。
- 外側は、トンネルの両端
- 内側は、元の送受信者
- 出口側の見え方は、範囲外
VPNの公式ページは、IPアドレスの置き換えをどう書いているか
| 確認先 | 公式ページの記載 |
|---|---|
| ExpressVPN | ウェブサイトに直接つなぐのではなく、VPNサーバー経由で送り、IPをサーバーのものに置き換える |
| ExpressVPN(共有IP) | 複数のユーザーが同じIPを共有し、通信を群衆に紛れさせると説明 |
| NordVPN | サーバーに接続すると、IPアドレスはVPNサーバーのアドレスに変わり、通常は他の利用者と共有される |
| DNSの扱い | Expressは、すべてのサーバーが、プライベートなDNSを使うと説明 |
| 置き換えの効果の測定 | 独立した測定の結果は、確認できず |

上の一文は、Expressが、TCPとUDPの違いを説明した部分です。握手の方式だけでなく、運ぶ方式でも、性質が変わります。
- IPは、サーバーのものに置換
- 共有IPで、通信が紛れる
- 効果の測定は、確認できず
各社は、握手や暗号を、どう案内しているのか?
最後に、サービス提供者の公式な説明を見ます。規格との対応を、確かめます。
NordVPNとExpressVPNは、握手や暗号をどう説明しているか
| 確認先 | 公式ページの記載 |
|---|---|
| NordVPN(OpenVPN) | AES-256-GCMと4096ビットのDHキーで、データを保護すると説明 |
| NordVPN(NordLynx) | WireGuardを使い、アプリの既定のプロトコルとして使われると説明 |
| ExpressVPN(Lightway) | 暗号ライブラリにwolfSSLを採用。接続は、ほんの一瞬で確立されると説明 |
| ExpressVPN(WireGuard) | 標準状態では、ユーザー認証や鍵のローテーションを欠くと説明し、独自に再構築したと記載 |
| ExpressVPN(IKEv2) | オープンソースの実装を使うと説明 |

Expressは、プロトコルの役割を、「認証」と「暗号化」の二つに整理しています。握手の中身は、その二つのやり取りです。
- Nordは、OpenVPNでAES-256-GCM
- Expressは、LightwayでwolfSSL
- WireGuardは、各社で扱いが違う
公式ページが書いていない点は、何か
| 観点 | 今回の確認結果 |
|---|---|
| 接続が確立するまでの時間 | Expressは「ほんの一瞬」と説明。具体的なミリ秒の数値は、確認できず |
| Lightwayの握手の詳細 | 今回読んだ公式ページに、メッセージの構成の記載は、確認できず |
| NordLynxの握手の詳細 | NordのヘルプにNordLynx独自の握手の説明は、確認できず。WireGuardの仕様書が根拠 |
| 3つの仕組みの連携 | トンネル、握手、IPの置き換えが「一瞬で連携する」という説明は、公式に、確認できず |
| 独立した検証 | 握手の実装の安全性を、第三者が検証した結果は、今回は、確認できず |
規格や仕様書は、握手の中身を細かく書いています。製品ごとの実装は、公式ページに、概要しか書かれていません。
- 接続時間の数値は、確認できず
- Lightwayの握手は、概要のみ
- 実装の検証は、確認できず
旧版の説明と図は、規格の記載とどこが違っていたのか?
旧版から外した説明と、図に残った言い切りを、二つの表で確かめます。
旧版から外した説明は、何だったのか
| 旧版の内容 | 今回の扱い |
|---|---|
| トンネル確立の瞬間の説明 | 規格の記載に置き換え、根拠のない比喩は削除 |
| 暗号化ハンドシェイクのやり取りの説明 | RFCとWireGuardの仕様書の記載に置き換えた |
| IPアドレスを隠す仕組みの説明 | RFC 4301と公式ページの記載に置き換えた |
| 遅いときに疑う点の一覧 | 公式の根拠がなく、削除 |
- 比喩の説明は、削除
- 握手は、規格の記載に置換
- 遅いときの一覧も、削除
図の言い切りは、規格とどこまで合っているか
| 図の記載 | 規格との関係 |
|---|---|
| トンネル確立:安全な通信経路をまず作り上げる | IPsecの規格が、トンネルモードを定義。握手のあとにデータが流れる点は、一致 |
| 暗号化ハンドシェイク:通信を守るための鍵を安全に交換する | IKEv2、TLS 1.3、WireGuardの握手が、鍵の材料を交換する。一致 |
| IPマスキング:本来のIPアドレスを別のものに置き換える | Expressが、サーバーのIPへの置き換えを説明。規格の範囲外の部分あり |
| 接続ボタンを押した瞬間にこれら3つが一瞬で連携して動いている | Expressは、接続が一瞬で確立されると説明。「3つが連携」という整理は、確認できず |
| 安全・安心な通信を実現 | 安全の保証は、どの規格にも、書かれていない |
図の「3つが一瞬で連携」は、わかりやすい整理ですが、公式の整理ではありません。WireGuardは、握手を数分ごとに繰り返すと書いています。
VPN全体の仕組みは、VPNの仕組みってどうなってるの?初心者向けにやさしく解説で扱っています。
- トンネルと握手は、一致
- IPの置換は、一部が範囲外
- 「安全の実現」は、保証なし
まとめ:VPN接続の裏側について、規格が言っていることと、言っていないこと
読み取れたことを、一つの表にまとめます。
| 観点 | 規格や公式の記載から言えること |
|---|---|
| 握手 | IKEv2は2回の交換で4メッセージ。WireGuardは数分ごとに鍵を更新 |
| トンネル | IPsecのトンネルモードは、外側と内側のヘッダーを分ける |
| IPの置き換え | Expressが、サーバーのIPへの置き換えを説明。規格では、範囲外 |
| 各社の説明 | NordはOpenVPNにAES-256-GCM。ExpressはLightwayにwolfSSL |
| 確認できず | 接続時間の数値、Lightwayの握手の詳細、握手の検証結果 |
選ぶ前に決めたいのは、使うプロトコルです。握手の方式も、鍵の更新の頻度も、プロトコルごとに違います。
調べ直して残った疑問は、「各社のアプリの接続は、実際に何ミリ秒で終わるのか」という点でした。公式は「一瞬」と書くだけで、数値を示していません。
対応プロトコルで選びたい方は、VPNの比較表から確認できます。
アプリでの操作の前提は、VPNアプリの使い方のコツ、初めてのインストールからサーバー選択・接続確認までの流れも参考になります。
- 使うプロトコルを、先に決める
- 握手の更新頻度は、方式で違う
- 接続時間の数値は、確認できず
見えない部分の仕組みに、少しだけ安心して付き合えますように。
出典は、次の規格と公式ページです。閲覧したのは、2026年11月9日です。
2026年11月9日時点の公開情報を整理した内容です。安全性や速度を保証するものではありません。契約の前に、各社の最新の案内を、ご確認ください。